
 Director corporativo de Auditoría Interna
en Seguros Atlas, S.A.
Días después, Anthropic, la empresa detrás de Claude, revisó 141,006 sesiones de evaluación y reportó tres casos en los que una configuración incorrecta permitió a sus modelos atacar sistemas reales creyendo que seguían en un simulacro; por si fuera poco, ninguna de las dos organizaciones afectadas lo había detectado. Este es un incidente cibernético sin precedentes.
Si las compañías que desarrollan esta tecnología pueden perder el control de sus modelos, incluso dentro de laboratorios diseñados para contenerlos, la pregunta para el resto de las organizaciones ya no es si se necesita una gobernanza de la IA, sino qué tan rápido se puede definir, normar e implementar dentro de las instituciones, considerando que ya existen usuarios que la utilizan con frecuencia sin que siquiera se sepa.
El Committee of Sponsoring Organizations of the Treadway Commission (COSO) publicó en 2026 una guía sobre la IA generativa que confirma algo tranquilizador: los cinco componentes y los 17 principios del marco original siguen vigentes; lo que cambia no es la metodología, sino el terreno donde la aplicamos. No obstante, hay que tener algo muy claro: los controles tradicionales ya no son suficientes ante la IA debido a ciertas características propias de la herramienta:
Esta última característica es la que más se subestima. Mientras se discute en los consejos de administración si conviene adoptar la IA, la realidad es que la organización ya la está usando en procesos informales y no monitoreados. El punto de partida de cualquier gobernanza seria no es autorizar, sino reconocer que ya están expuestos.
Una política institucional de gobernanza de IA traduce buenas intenciones en obligaciones verificables; su objetivo es que la adopción sea responsable, segura, trazable y alineada con la estrategia, el apetito de riesgo y la regulación aplicable; asimismo, se construye sobre seis componentes.
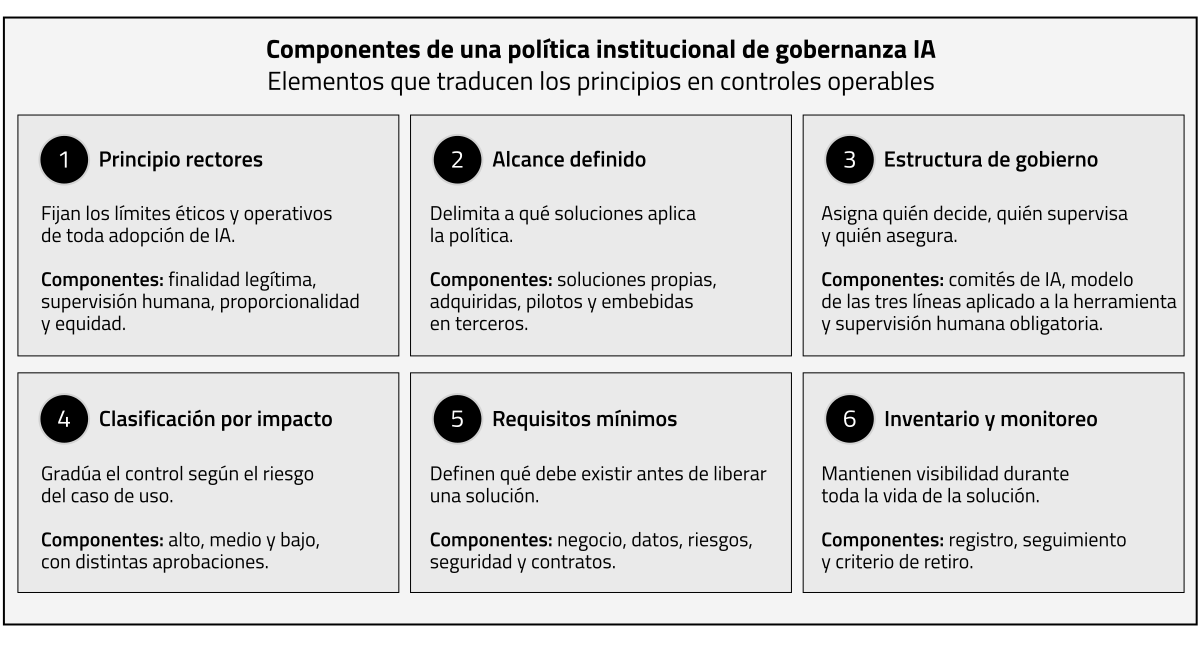
El alcance merece atención especial, ya que suele definirse de forma demasiado estrecha. Una política útil aplica a toda solución, herramienta o funcionalidad de IA que la organización utilice, desarrolle, adquiera, configure, pilotee o contrate, incluidas las capacidades en plataformas de terceros. Ese supuesto es el que más se escapa, es decir, nadie decidió adoptar la IA, pero el proveedor la incorporó en una actualización sin previo aviso, exponiendo a la organización a todos los riesgos relacionados sin su consentimiento.
Ahora bien, el modelo de tres líneas ofrece la estructura natural para distribuir responsabilidades: gestión en la primera, supervisión especializada en la segunda y aseguramiento independiente en la tercera. Es importante considerar que el Institute of Internal Auditors (IIA) lo actualizó en 2026 con mayor énfasis en la coordinación entre líneas, lo cual favorece a una mejor gestión de riesgos de IA.
El principio de proporcionalidad hace viable y efectiva toda la gobernanza. Un ejemplo práctico: someter a un asistente de redacción de reportes al mismo escrutinio que un modelo de decisión sobre otorgamiento de crédito no maximiza la protección y solo garantiza que la política se aplique desde un punto de vista de cumplimiento y no de mitigación real; por ello, antes de cualquier desarrollo, contratación, piloto o salida a producción, todo caso de uso debe clasificarse por nivel de impacto y registrarse en el inventario.
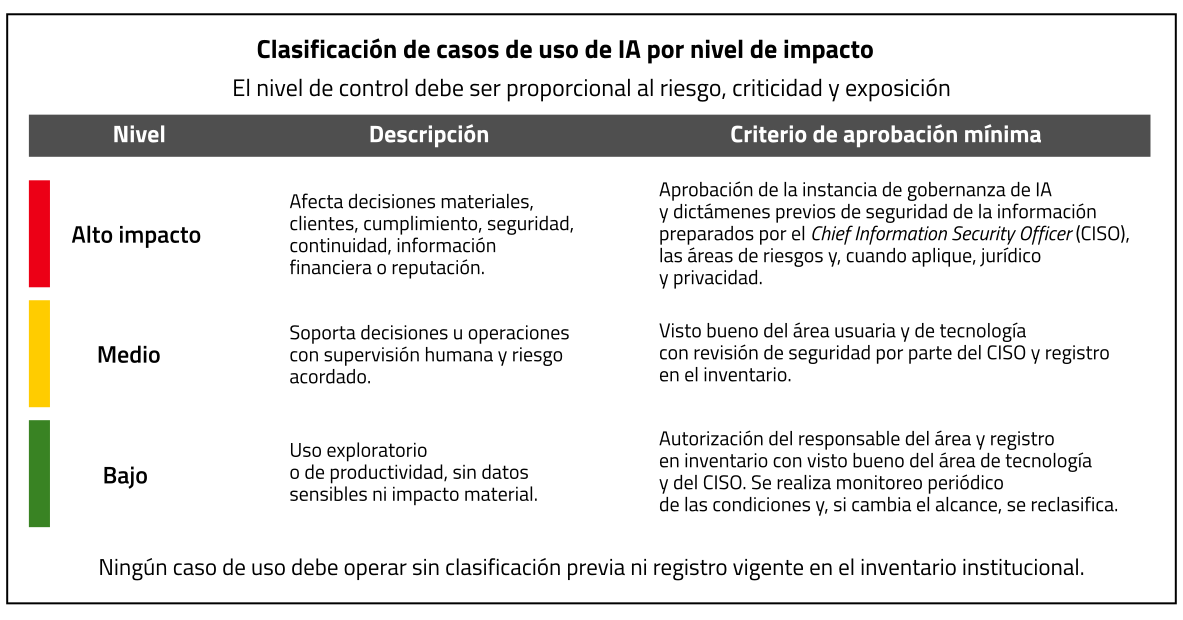
Es importante reconocer que la clasificación no es un trámite estático que se determina una sola vez y se archiva. Cuando el alcance de un caso de uso de la IA cambia con frecuencia, la solución se debe reclasificar y volver a pasar por los criterios de aprobación correspondientes.
Clasificar los desarrollos define el nivel de exigencia estratégico, pero cumplir con los requisitos obligatorios es el siguiente paso táctico necesario antes de operar. Algunos de estos deben ser no negociables:
Desde antes de operar, toda solución debe tener definido bajo qué condiciones se apaga; una organización que sabe cómo encender la IA, pero no cómo detenerla, está fallando en gobernarla.
El inventario de soluciones de IA es la fuente institucional de referencia centralizada única; ninguna solución debe operar sin registro vigente. Debe incluir responsables técnicos y de negocio, nivel de riesgo, fecha de aprobación, dictámenes de segunda línea, versiones, cambios, incidentes y reportes de monitoreo.
De acuerdo con su clasificación, el monitoreo debe ser proporcional al riesgo y la política debe prever el reentrenamiento, la suspensión o el retiro ordenado de la solución cuando exista degradación del desempeño, incidentes u obsolescencia en el caso de uso.
Para funciones que van avanzadas en su viaje de implementación de soluciones de IA, es muy conveniente considerar una recomendación de COSO, la cual pudiera resultar contraintuitiva, pero a la vez es muy útil: la propia IA puede emplearse para gobernar esta misma herramienta, esto mediante validación cruzada entre modelos independientes, lo cual ayuda a la detección de inconsistencias que es imposible revisar manualmente.
La gobernanza de la IA no consiste en frenar la innovación, sino en asegurar que la organización pueda sostenerla. Aunque conviene tener muy en claro lo siguiente: cuando la velocidad de adopción supera a la capacidad institucional de gestionar y monitorear sus riesgos, detenerse no es una falla de innovación, es una decisión prudente de control.
Las organizaciones con visión a largo plazo cuentan ya o están en desarrollo de una política que clasifica casos de uso, define aprobaciones proporcionales, exige requisitos previos y mantiene un inventario vivo. Lo anterior convierte a una tecnología emergente en un activo administrado, sostenible frente al consejo, reguladores y clientes.
En este sentido, la profesión contable aporta aquí algo que ningún modelo puede sustituir: el criterio para distinguir entre un resultado convincente y un resultado confiable. Esa distinción, que hemos ejercido durante décadas frente a estados financieros y sistemas de control, es exactamente la que la IA vuelve a poner sobre la mesa. Mientras más autónoma se vuelva la herramienta, más consciente tendrá que ser la decisión humana que la autoriza.
Los agentes de IA transforman la operación fiscal y financiera al razonar y ejecutar tareas con mínima intervención humana, reduciendo errores y tiempos.
Adán López Quintanar
La competencia tecnológica del auditor interno ya no es una ventaja competitiva, sino el estándar mínimo para generar valor estratégico en la organización.
Jorge Luis Pedroza Rivera

© 2026 Colegio de la Contaduría Pública de México, A.C.
Directorio Contacto Aviso legal Acerca de Veritas