
 Socia
en Ramírez, Vargas y Santamaría Negocios Empresariales
No obstante, junto con sus beneficios surgen responsabilidades que deben definirse desde el inicio; por ello, una empresa que adopta esta tecnología necesita establecer quién autoriza su uso, qué información puede procesarse, cómo se comprueban los resultados y quién responde cuando una recomendación apoyada por IA ocasiona una consecuencia desfavorable. Su adopción no es solamente un asunto tecnológico; también involucra estrategia, responsabilidades, control interno, cumplimiento y confianza.
En la práctica, una herramienta puede comenzar a utilizarse antes de que la empresa haya definido reglas para hacerlo y un colaborador puede recurrir a una aplicación pública para resumir un contrato, preparar una propuesta o analizar información de un cliente. La intención quizá sea mejorar el trabajo, pero la organización podría desconocer qué datos fueron compartidos, dónde quedaron almacenados o si el resultado fue verificado. Por ello, la gobernanza y la auditoría deben abarcar tanto los proyectos formales como los usos cotidianos que surgen sin autorización o supervisión.
Integrar la IA no exige crear una estructura compleja; se necesita un marco que permita conocer las herramientas utilizadas, valorar sus riesgos, asignar responsables y conservar evidencia. Ese marco puede construirse a partir de cuatro elementos:
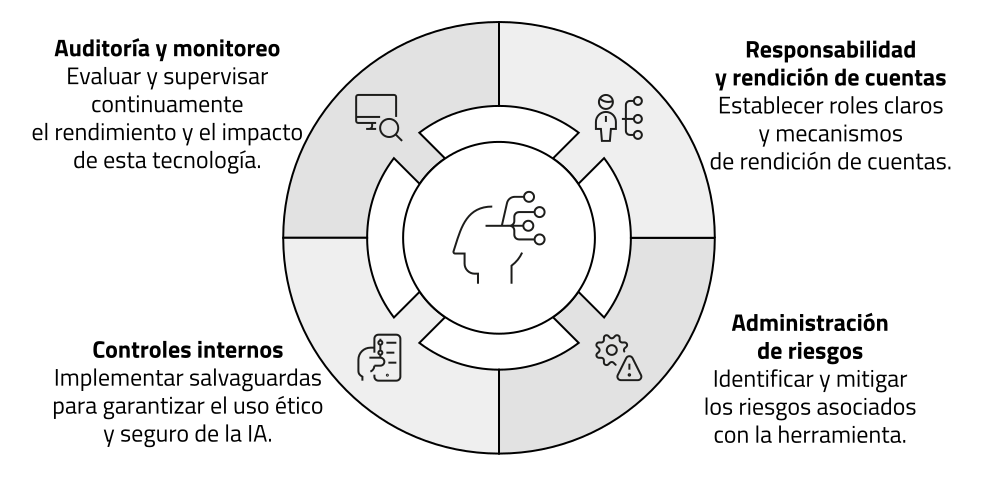
La primera definición consiste en determinar quién decide y quién responde. Los órganos de gobierno y la dirección deben conocer qué problema se pretende resolver, qué decisiones apoyará la herramienta, qué información utilizará y cuándo será obligatoria la intervención humana. Cada aplicación debe tener un responsable de negocio que conozca su finalidad y sus limitaciones, considerando que contratar a un proveedor no transfiere la responsabilidad por su uso.
La autorización, las pruebas, los criterios de aceptación, los revisores y las acciones ante desviaciones deben quedar documentados, ya que la rendición de cuentas exige que cada participante responda conforme a su función y que sea posible reconstruir el origen de los datos, el proceso seguido y la decisión adoptada.
Lo que se desconoce no puede administrarse; por ello, el inventario debe incluir las soluciones contratadas y las aplicaciones incorporadas por iniciativa de los usuarios. Para cada una conviene registrar su finalidad, proveedor, responsable, usuarios, datos procesados y decisión que apoya.
La clasificación debe considerar la sensibilidad de la información, el grado de autonomía, las personas afectadas y la gravedad de una falla. A mayor consecuencia financiera, fiscal, laboral, jurídica u operativa, mayores deberán ser la autorización, las pruebas y la supervisión. La evaluación debe acompañar todo el ciclo de vida, desde la selección hasta el retiro de la herramienta.
Asimismo, deben examinarse la calidad de los datos, los posibles sesgos, la ciberseguridad, la confidencialidad, la propiedad intelectual y la dependencia del proveedor. Además, cuando se procesen datos personales, deberán cumplirse los principios y obligaciones de la legislación mexicana aplicable.
Los riesgos deben traducirse en controles, por lo que antes de autorizar una herramienta se debe evaluar su propósito, los datos que procesará, la seguridad del proveedor y las consecuencias de un resultado incorrecto. En aplicaciones de mayor impacto conviene realizar una prueba piloto con criterios de aceptación y casos que permitan observar excepciones y límites.
Los accesos deben corresponder a las funciones de cada usuario y debe indicarse qué información no puede introducirse en plataformas públicas o no autorizadas. La revisión humana tampoco debe ser una aprobación automática: quien valida necesita conocimientos, tiempo y autoridad para cuestionar el resultado. En decisiones financieras, fiscales, laborales o jurídicas, la comprobación debe quedar documentada.
Los contratos deben precisar confidencialidad, tratamiento y devolución de información, notificación de incidentes, niveles de servicio y acceso a evidencia. Estos controles deberán revisarse cuando cambien la herramienta, el proveedor, los datos o el propósito autorizado.
La auditoría comprueba si la gobernanza funciona en la operación, por lo que su alcance debe abarcar personas, procesos, datos y proveedores. Una solución puede operar sin fallas técnicas y, al mismo tiempo, utilizarse sin autorización, alimentarse con información inadecuada o carecer de una revisión humana efectiva; por ello, la auditoría y el monitoreo constante toman relevancia.
La revisión puede verificar si existe un inventario actualizado, si cada herramienta tiene propósito y responsable, si su riesgo fue clasificado, si los accesos están restringidos y si se conserva evidencia de las validaciones. Posteriormente, deberán probarse los controles mediante muestras y el seguimiento de operaciones completas.
La auditoría interna puede asesorar durante la implementación, pero debe conservar independencia para evaluar el proceso; no debe ser propietaria de la herramienta ni operar los controles que revisará. El monitoreo debe incluir errores, incidentes, reclamaciones, cambios del proveedor y variaciones relevantes en los resultados.
La implementación puede comenzar con un diagnóstico de los usos existentes y la selección de los casos de mayor impacto; por ello, cada piloto debe tener objetivo, responsable, datos autorizados, usuarios capacitados y criterios para decidir si puede avanzar.
Con la experiencia obtenida, será posible formalizar una política breve, actualizar el inventario y ampliar los usos de manera gradual. Si el beneficio no justifica la exposición o los controles no funcionan, suspender la implementación también constituye una decisión responsable. La idea es construir un proyecto gradual y consciente que anticipe riesgos y prepare a la organización para la adopción de la IA.
El valor de la IA no depende solo de la capacidad de la herramienta, sino de la claridad con la que se define su propósito, se protege la información y se asumen las consecuencias de su uso. Contar con responsabilidades claras, administración de riesgos, controles internos y auditoría ofrece una base práctica para avanzar con orden.
No se trata de prohibir la tecnología ni de confiar ciegamente en ella, sino de aplicar medidas proporcionales al impacto de cada uso. La confianza se construye cuando la empresa puede explicar por qué adoptó una herramienta, qué información utiliza, quién valida sus resultados y cómo actúa ante una falla; gobernar y auditar el uso de la IA de forma precavida y responsable permite innovar sin renunciar al control.
El mayor riesgo de delegar decisiones a la IA no es solo perder control, sino erosionar las capacidades humanas necesarias para cuestionarla cuando falle.
Christian Vázquez Sánchez
La gobernanza de la IA no frena la innovación: permite que las organizaciones adopten tecnología con controles, trazabilidad, supervisión y responsabilidad.
Jorge Alfredo Fernández Limón
Una auditoría de calidad genera confianza en la información financiera, atiende riesgos relevantes y sustenta sus conclusiones con evidencia suficiente.
Daniel Santiago Rosas
El due diligence fiscal permite identificar contingencias que pueden afectar el valor de una adquisición y generar responsabilidades para el comprador.
César Julio Catalán Sánchez, Ignacio Monroy Rodríguez

© 2026 Colegio de la Contaduría Pública de México, A.C.
Directorio Contacto Aviso legal Acerca de Veritas