
 Socio
en ASG Risk, S.C.
En enero de 2025 entraron en vigor las nuevas Normas Globales de Auditoría Interna (NGAI) del Institute of Internal Auditors (IIA) y, con ellas, un componente nuevo y obligatorio del marco: los requisitos temáticos, los cuales fijan una línea base de aseguramiento para riesgos específicos. El 15 de diciembre de 2025, el IIA publicó el Requisito Temático de Comportamiento Organizacional, que la propia organización describe como un subconjunto de la cultura y con fecha efectiva del 15 de diciembre de 2026.
La consecuencia práctica es clara: cuando el comportamiento organizacional aparezca en el plan de auditoría o emerja como riesgo dentro del mapa de una organización, el auditor interno deberá evaluarlo contra una base mínima consistente, con evidencia y documentación que sustente por qué ciertos elementos aplican o no. Lo que antes dependía del criterio y la experiencia de cada director de auditoría interna ahora tiene un piso técnico exigible.
No se trata solo de un tema normativo. El propio marco COSO (Committee of Sponsoring Organizations of the Treadway Commission), tanto en su modelo de control interno como en el de gestión de riesgos empresariales, coloca el entorno de control y la cultura como el cimiento sobre el que descansa todo lo demás. En México, aunque desde otro ángulo, la Norma Oficial Mexicana (NOM) 035 de la Secretaría del Trabajo y Previsión Social (STPS) ya obligó a las organizaciones a mirar el entorno organizacional y los factores humanos como algo medible y gestionable. La dirección que deben tomar las organizaciones es clara: los factores de comportamiento dejaron de ser intangibles difíciles de medir para convertirse en objeto de gobierno y de auditoría.
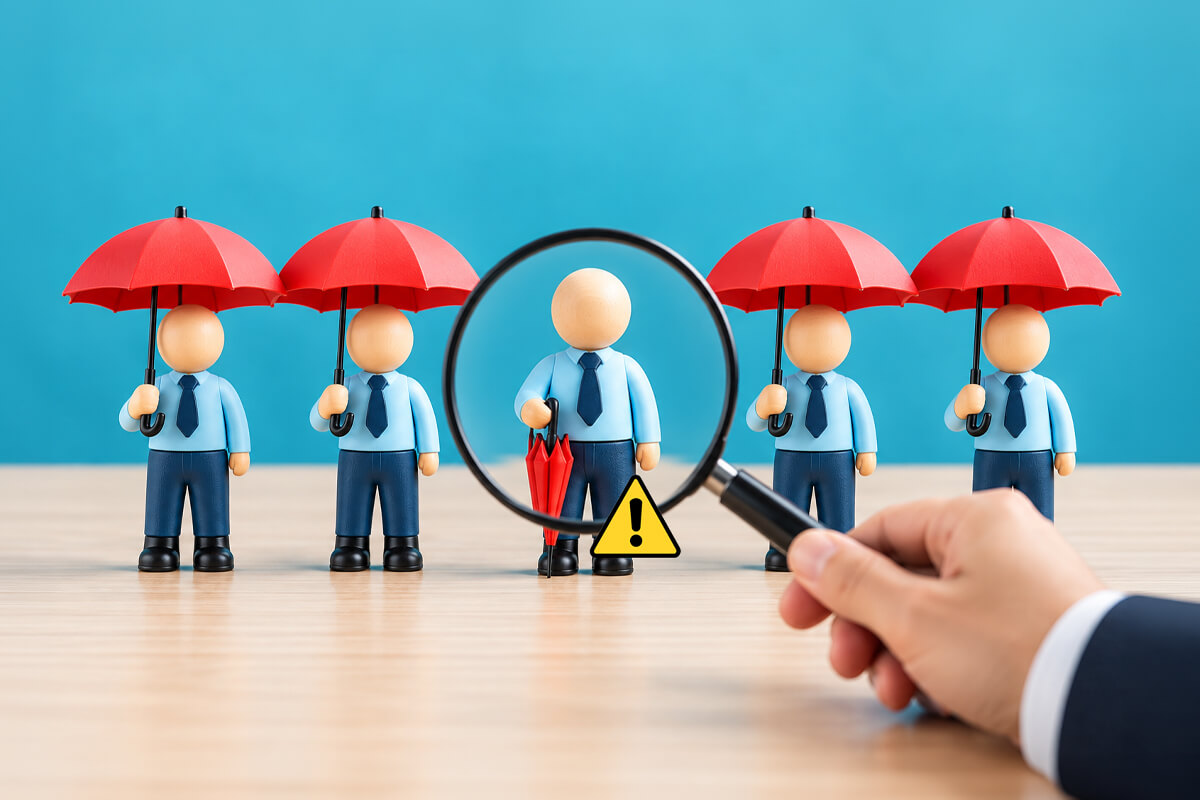
Es conveniente separar dos conceptos que suelen confundirse; por un lado, la cultura corresponde a las creencias y valores compartidos (relativamente estables) sobre cómo se hacen las cosas en la organización, mientras que el clima refleja el estado de ánimo del momento. El auditor obtiene evidencia de ambos, pero el objetivo de fondo es la cultura de riesgo, es decir, el conjunto de actitudes y comportamientos (en todos los niveles) que determinan cómo la organización identifica, discute, asume y controla sus riesgos. Esa cultura vive en tres planos que el auditor debe leer por separado:
Cuando estos tres planos no coinciden, la organización puede tener una cultura muy bien declarada en su código de ética o en sus valores, pero en la práctica tiene otra cultura. El trabajo del auditor interno consiste en hacer visible esa brecha antes de que la hagan visible un fraude, una multa o una crisis reputacional.
La objeción de siempre es que la cultura no se puede medir. La experiencia demuestra lo contrario: no se mide con una sola cifra, pero sí se triangula con evidencia observable y verificable. Un programa serio de aseguramiento de cultura debe cruzar, entre otras, las siguientes fuentes:
A lo anterior se suman instrumentos cualitativos bien diseñados, como encuestas específicas de cultura de riesgo, grupos de enfoque y entrevistas estructuradas. La clave metodológica es la triangulación, ya que ningún dato aislado prueba nada, pero la convergencia de varias fuentes hacia el mismo punto sí constituye evidencia de auditoría defendible.
En este punto conviene trazar un límite claro porque es donde muchas funciones se equivocan. La cultura es responsabilidad del consejo y de la dirección; construirla y sostenerla no es tarea de auditoría interna, y confundir los papeles compromete la independencia y objetividad que dan valor a la función.
Bajo el modelo de las tres líneas, la operación y las funciones de riesgo y cumplimiento gestionan la cultura, mientras que la auditoría interna, como tercera línea, provee aseguramiento independiente sobre si esa gestión existe, opera y es eficaz. El auditor no califica si la cultura es buena en abstracto, sino que evalúa si la organización la define, la mide, la vigila y actúa cuando detecta desviaciones; ese matiz es lo que convierte una opinión en un trabajo de auditoría.
El control interno más económico que puede tener una organización es una cultura donde la gente hace lo correcto, aunque nadie la esté viendo. No requiere licencias, sistemas ni consultores; requiere coherencia, la cual no se compra, sino que se demuestra y se erosiona en silencio.
Por lo anterior, confiar nunca fue un control. La llegada del Requisito Temático de Comportamiento Organizacional no debe verse como una carga adicional, sino como la oportunidad de dejar de tratar la cultura como un intangible del que todos hablan y nadie responde, para convertirla en lo que siempre debió ser: un objeto de aseguramiento con método, evidencia y consecuencias. La cultura también se audita y la decisión que le queda a cada organización es si prefiere auditarla ahora o explicarla después.
La evaluación de la cultura de riesgo permite pasar de una organización que reacciona a los problemas a una entidad que anticipa riesgos, aprende y se adapta continuamente.
En entrevista, Berenice Salcido revela cómo las finanzas, la tecnología y el talento convergen para liderar el futuro empresarial en el sector manufacturero.
Angélica Leticia Valladares López, Edwin Omar Chávez Díaz
La necesidad de diversificar el conocimiento, así como la experiencia, hace que los auditores internos estén dispuestos a la movilidad hacia otras áreas.
José Gabriel Calderón Goyenaga
La IA está transformando la auditoría al desempeño; ofrece herramientas y metodologías que permiten una revisión en menos tiempo y con mayor certeza.
Tomás Rosales Mendieta
El Dominio V de las NGAI es un marco sistemático y disciplinado que debe considerarse en la planificación y ejecución de los trabajos de auditoría interna.
Andrés Grisanti Belandria

© 2026 Colegio de la Contaduría Pública de México, A.C.
Directorio Contacto Aviso legal Acerca de Veritas
Inicia sesión o suscríbete para continuar leyendo.